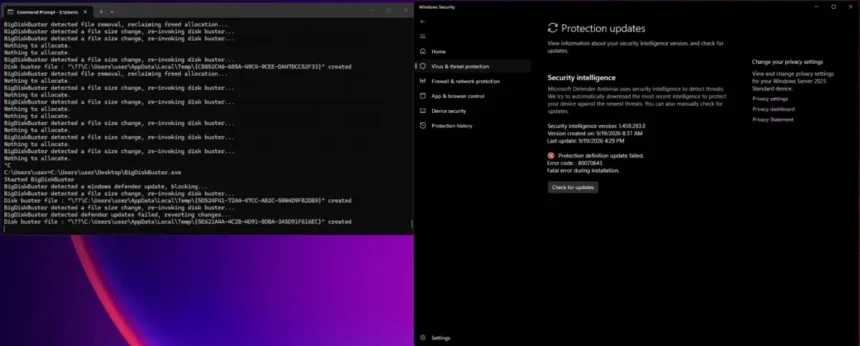
Дослідник кібербезпеки під псевдонімом Chaotic Eclipse опублікував новий експлойт для вбудованого антивіруса Windows. Він отримав назву BigDiskBuster і використовує вразливість у механізмі оновлення Microsoft Defender. На момент публікації повідомлення інформації про офіційне виправлення не було.
Особливість атаки полягає в тому, що вона не вимикає захист повністю. Defender продовжує працювати, проте не може встановлювати нові версії антивірусної платформи та сигнатур — даних, які допомагають розпізнавати загрози.
Водночас блокування потребує постійної роботи експлойта у фоновому режимі. Отже, описаний сценарій залежить від активного процесу, який заважає оновленням. Із наведених відомостей не випливає, що одноразовий запуск назавжди позбавляє антивірус можливості отримувати свіжі компоненти.
За наявними повідомленнями, проблему вдається відтворити на всіх підтримуваних версіях Windows. Однак подробиць незалежної перевірки цього твердження в початковій публікації не наведено.
Принцип дії BigDiskBuster нагадує експлойт UnDefend, оприлюднений у квітні. Той також дозволяв блокувати оновлення сигнатур Defender, зокрема з облікового запису звичайного користувача. Втім, ця подібність не підтверджує, що новий інструмент має ідентичні вимоги до прав доступу: таких подробиць у повідомленні немає.
Практичний ризик полягає в поступовому застаріванні захисту. Антивірус може залишатися активним, але без актуальних сигнатур і компонентів його здатність реагувати на нові загрози потенційно погіршується. Сам факт роботи Defender тому не гарантує, що він успішно отримує оновлення.
Це вже не перша проблема Defender, про яку Chaotic Eclipse повідомив цього року. Частину знайдених дослідником вразливостей Microsoft виправила, тоді як для інших офіційних патчів ще немає.
На момент виходу початкової публікації Microsoft не прокоментувала BigDiskBuster і не назвала строків усунення проблеми. Даних про використання цього експлойта в масових атаках у повідомленні також не наведено.